
Piste d'audit du flux de travail d'approbation : ce que les équipes d'entreprise doivent enregistrer
Découvrez quelles décisions, événements, preuves, règles d'autorité, horodatages et contrôles d'intégrité une piste d'audit d'approbation en entreprise doit enregistrer.

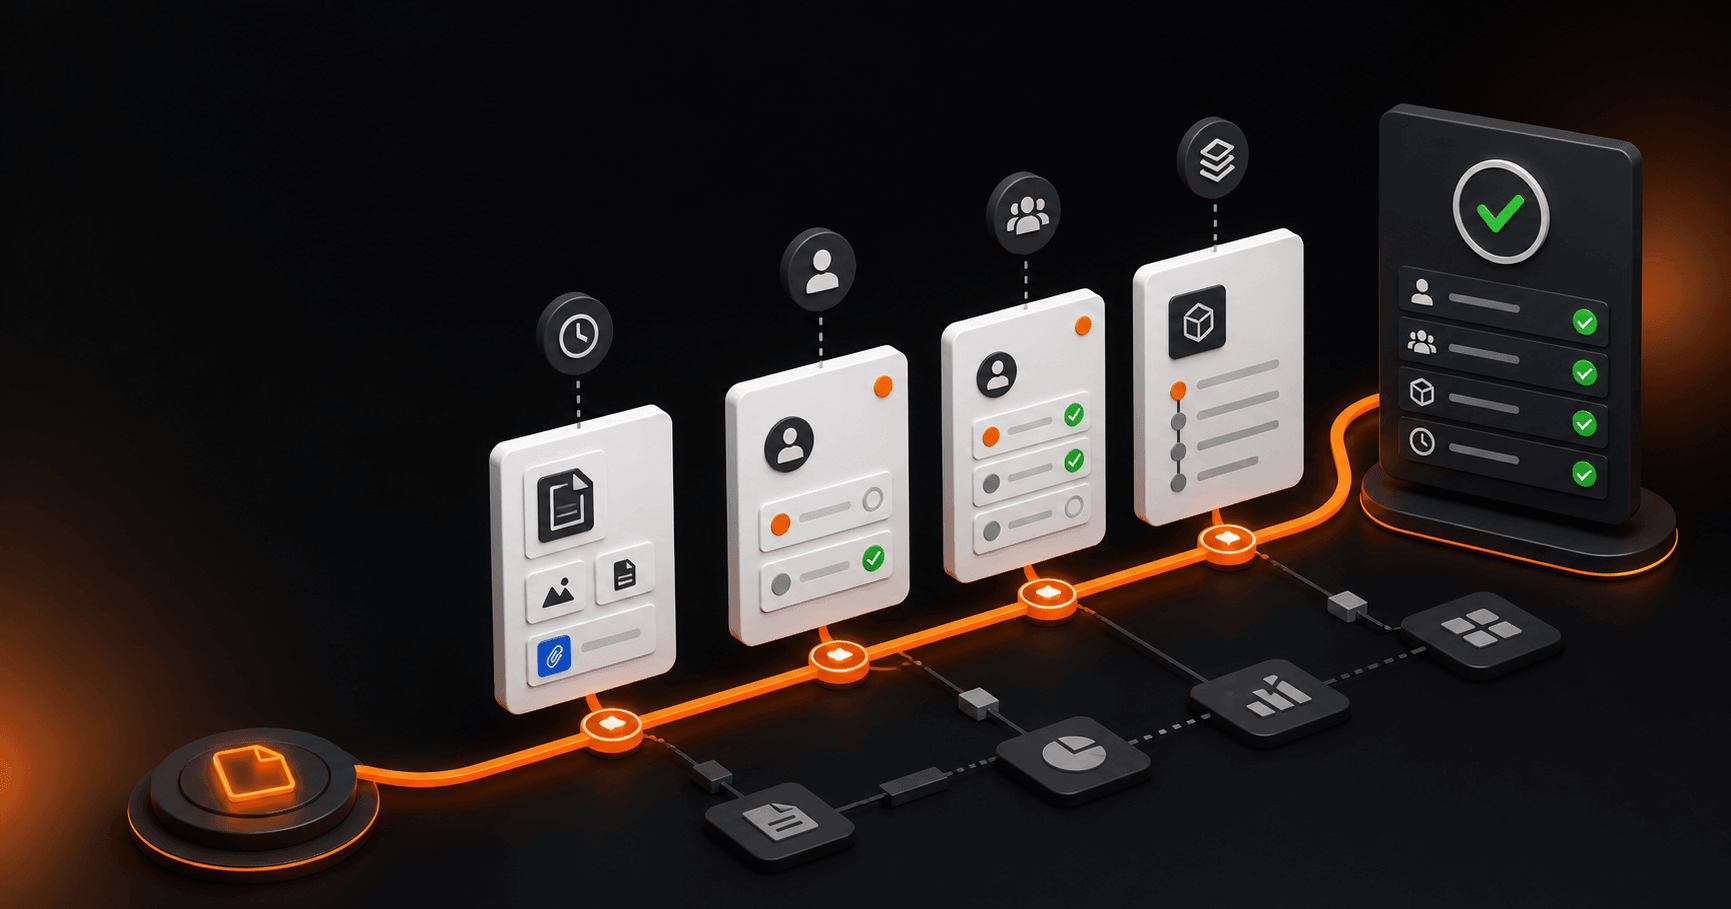
Une piste d'audit de flux d'approbation est un enregistrement chronologique de la demande, des preuves, des personnes, des règles, des actions et des résultats à l'origine d'une décision. Une piste utile permet à un réviseur autorisé de reconstituer qui a approuvé quoi, quelle version a été examinée, quand l'action a été effectuée, pourquoi le flux a accepté la décision et ce qui s'est passé ensuite.
N'enregistrer que le statut final laisse des lacunes dangereuses. « Approuvé » ne permet pas de savoir si l'approbateur avait l'autorité nécessaire, si les preuves ont été modifiées, si quelqu'un a ignoré une révision obligatoire ou si l'équipe sera en mesure de récupérer l'enregistrement deux ans plus tard.
Révision de la source : 10 août 2026. Ce guide fournit un cadre de conception de flux de travail, et non des conseils juridiques ou de conformité. Vos responsables juridiques, de sécurité, d'archivage, de conformité et de processus doivent définir la portée, l'accès et la conservation des événements pour votre organisation.
Une piste d'audit complète comporte trois niveaux
Les équipes d'entreprise ont besoin de plus qu'une simple liste d'activités. Séparez l'enregistrement en trois niveaux connectés afin que chaque artefact ait un objectif clair.
- L'objet de décision stocke la demande actuelle, son identifiant stable, le sujet examiné, le résultat final et le dossier de preuves.
- L'historique des événements enregistre chaque soumission, affectation, modification, révision, décision, escalade, annulation et clôture par ordre chronologique.
- Le contexte de contrôle identifie la politique, la matrice d'approbation, la règle de routage, le rôle et la délégation qui ont autorisé chaque étape.
Cette séparation résout un problème de reporting courant. La demande actuelle vous indique où le travail s'est terminé. L'historique des événements montre le chemin parcouru. Le contexte de contrôle explique pourquoi ce chemin et ces personnes avaient l'autorité nécessaire.
NIST SP 800-53 Révision 5.1 fournit un minimum utile pour chaque événement d'audit : type, heure, lieu, source, résultat, ainsi que les identités ou objets impliqués. Un enregistrement d'approbation nécessite ces champs ainsi qu'un contexte métier tel que la version des preuves, l'autorité, les commentaires et l'action suivante.
Enregistrez ces champs pour chaque décision d'approbation
Utilisez un identifiant de demande stable pour relier les trois niveaux. Capturez ensuite suffisamment de détails pour répondre à un réviseur sans avoir à reconstituer l'histoire à partir d'e-mails, de discussions et de copies de feuilles de calcul.
Ne forcez pas chaque événement à transporter la totalité de la charge utile de la demande. Stockez des références stables et le contexte minimal dont chaque réviseur a besoin. Le NIST avertit spécifiquement que les enregistrements d'audit peuvent créer des risques pour la confidentialité lorsqu'ils contiennent des informations personnelles inutiles.
Capturez le cycle de vie, pas seulement l'approbation et le rejet
Une piste peut échouer même si elle enregistre chaque décision finale. Elle doit également enregistrer les événements qui modifient qui agit, ce qu'ils voient ou quelle règle régit la décision.
Au minimum, prenez en compte ces groupes d'événements :
- Événements de demande : Création, soumission, retrait, annulation, réouverture et détection de doublons.
- Événements de preuves : Téléchargement, remplacement, correction, calcul, liaison, suppression et marquage d'une nouvelle version comme significative.
- Événements de routage : Attribution, réattribution, délégation, escalade, ajout d'un réviseur, suppression d'un réviseur, saut d'étape et modification d'une date d'échéance.
- Événements de décision : Approbation, rejet, demande de modifications, abstention, expiration, annulation et révocation.
- Événements d'accès et de configuration : Consultation de preuves sensibles, changement de rôle, modification d'une règle de routage, exportation d'enregistrements, modification de la conservation ou tentative de suppression.
- Événements de résultat : Génération d'un document, création d'une tâche, envoi d'une notification, validation d'un achat, octroi d'un accès ou arrêt d'un processus en aval.
Chaque flux de travail nécessite une liste d'événements basée sur les risques. Enregistrer chaque clic peut noyer les preuves utiles dans un surplus d'informations. Enregistrer uniquement les décisions finales masque le cheminement dont les auditeurs, les enquêteurs et les responsables de processus ont généralement besoin.
L'historique des approbations et les journaux d'audit système répondent à des questions différentes
L'historique des approbations consigne la décision métier. Il affiche la demande, les preuves, les réviseurs, les commentaires, le routage et le résultat. Un journal d'audit système enregistre l'activité de la plateforme et la sécurité, comme l'authentification, les modifications de données, les changements de rôles, les exportations, les modifications d'intégration et les événements API.
Les équipes ont besoin des deux pour les flux de travail à haut risque. L'historique des approbations peut montrer qu'un directeur financier a approuvé la demande d'achat PR-2026-0418. Le journal système peut montrer qu'un administrateur a modifié le rôle du directeur quelques minutes plus tôt ou a exporté l'enregistrement après l'approbation.
Ne considérez pas un champ de statut modifiable comme une piste d'audit complète. Un champ tel que « Approuvé » décrit l'état actuel. L'enregistrement chronologique des événements doit conserver l'ancienne valeur, la nouvelle valeur, l'acteur, l'heure, la source et la raison. Le journal de la plateforme ajoute ensuite des preuves de sécurité et de configuration autour de ce changement.
Rendez la piste d'audit fiable et consultable
Un long enregistrement ne crée pas automatiquement un enregistrement fiable. Testez six domaines de contrôle.
- Identité unique : Utilisez des comptes individuels ou des identités de service responsables. Enregistrez le rôle de l'approbateur au moment de la décision, et non seulement son titre actuel.
- Liaison de version : Associez chaque décision à la version exacte de la preuve. Un changement significatif doit entraîner la réouverture des examens concernés plutôt que d'hériter d'une ancienne approbation.
- Cohérence temporelle : Synchronisez les horloges système et incluez les fuseaux horaires ou les décalages. Séparez l'heure de l'événement de l'heure d'ingestion lorsque les intégrations transmettent des événements avec retard.
- Intégrité : Restreignez les droits d'écriture, de modification et de suppression. Préservez le contenu original et l'ordre des événements dans les rapports. Surveillez les modifications apportées à la configuration de journalisation.
- Gestion des défaillances : Alertez un responsable désigné lorsque la journalisation s'arrête, que le stockage est saturé, qu'une intégration échoue ou qu'un événement attendu ne se produit jamais.
- Conservation et récupération : Définissez la durée de conservation en fonction des besoins juridiques, réglementaires, contractuels, d'enquête et commerciaux. Vérifiez que les examinateurs autorisés peuvent toujours rechercher, lire et interpréter les enregistrements à long terme.
La fiche mémo sur la journalisation de l'OWASP résume le contexte d'un événement par le quand, le où, le qui et le quoi. Elle recommande également un accès en écriture restrictif et met en garde contre la conservation des journaux pendant une durée inférieure ou supérieure à celle requise par la politique. Le NIST ajoute la nécessité de fonctionnalités de recherche et de génération de rapports qui préservent le contenu original et l'ordre chronologique.
Les équipes soumises à des réglementations doivent traduire leurs propres obligations en exigences de flux de travail. Par exemple, le Protocole d'audit HIPAA du HHS demande aux entités couvertes et aux partenaires commerciaux d'utiliser des mécanismes permettant d'enregistrer et d'examiner l'activité dans les systèmes qui contiennent ou utilisent des informations de santé protégées électroniques. Cela ne transforme pas une liste de champs universelle en un programme de conformité complet.
Limitez les données sensibles dans la piste d'audit
Les enregistrements d'audit font souvent l'objet d'une conservation étendue et de recherches puissantes. Cela rend la présence de données personnelles, financières, de santé ou confidentielles inutiles particulièrement risquée.
- Stockez un identifiant de document, une version et un hash au lieu de copier le document complet dans chaque événement.
- Utilisez un identifiant utilisateur stable et des informations d'affichage autorisées plutôt que de collecter des attributs d'identité supplémentaires.
- Excluez les secrets, identifiants, données de paiement, jetons d'accès et corps de messages sensibles des journaux.
- Restreignez l'accès aux audits selon le rôle et l'objectif. Séparez la capacité de consulter une piste d'audit de celle de modifier le flux de travail sous-jacent.
- Appliquez les suspensions de suppression, la rétention et les contrôles d'exportation via une politique documentée, et non par des règles de nettoyage improvisées.
L'objectif est de disposer de suffisamment de preuves pour reconstruire la décision, et non de créer une seconde archive incontrôlée de tout ce que le flux de travail a touché.
Une approbation d'achat illustre la connexion entre les différentes couches
Prenons l'exemple d'une demande de logiciel nécessitant des décisions des services métier, sécurité, juridique et financier.
- Le flux de travail crée la demande PR-2026-0418 et enregistre le demandeur, le coût, le fournisseur, la classification des données, la version du contrat, la version du questionnaire de sécurité et la version de la matrice d'approbation.
- Le système assigne les revues de sécurité et juridiques en parallèle. Chaque événement enregistre le rôle assigné, l'acteur individuel, la date d'échéance, la source et la version des preuves.
- La sécurité approuve la version deux du dossier contractuel sous condition. Le service juridique demande des modifications aux conditions de traitement des données. Le flux de travail enregistre les deux résultats et leurs motifs séparément.
- Le demandeur télécharge la version trois. Le flux de travail marque le changement comme significatif, invalide la décision juridique concernée et conserve la condition de sécurité pour examen.
- Le service juridique approuve la version trois. Le service financier vérifie ensuite le budget et le seuil par rapport à la version de la matrice d'approbation enregistrée.
- Le directeur financier donne son approbation finale. L'événement enregistre l'autorité du directeur, l'horodatage, le résultat, les commentaires et l'ensemble exact des preuves.
- Le flux de travail génère la tâche d'achat et enregistre cette action en aval. La demande affiche désormais à la fois l'état final et le chemin complet.
Cet exemple montre également pourquoi la conception des routes et celle des enregistrements doivent aller de pair. Utilisez une matrice d'approbation pour définir les autorités et les seuils, puis choisissez un routage séquentiel, parallèle ou hybride en fonction des dépendances de décision.
Formaloo permet de relier l'historique des décisions et la piste d'audit de la plateforme
Le guide actuel de Formaloo sur les formulaires d'approbation recommande d'utiliser un formulaire de demande accompagné de champs internes pour le statut d'approbation, les commentaires du réviseur, l'approbateur et la date de décision. Les équipes opérationnelles peuvent restreindre l'accès à ces champs aux administrateurs, puis utiliser les vues Tableau ou Kanban ainsi que les notifications pour gérer le processus de révision.
Définissez un identifiant de demande stable et ajoutez des champs pour la version des preuves, l'autorité, les exceptions et les révisions, conformément à votre politique. Utilisez la logique avancée pour acheminer les changements de statut et déclencher l'action suivante. Veillez à bien distinguer les champs de décision métier du journal d'audit sous-jacent de la plateforme.
Pour les déploiements en entreprise, l'aperçu de la sécurité et de la conformité de Formaloo documente les journaux d'audit immuables pour les événements d'authentification, les mises à jour de données, les changements de rôles, les exportations de données, les mises à jour de webhooks et d'intégrations, le cycle de vie des jetons API et les étapes de signature électronique. Il documente également la recherche par utilisateur, ressource, adresse IP ou plage horaire, ainsi que l'exportation ou la diffusion vers un SIEM.
Formaloo prend également en charge un fuseau horaire unique par espace de travail pour les valeurs « Créé le » et « Mis à jour le » générées par le système, les journaux d'activité, les filtres de données, la barre latérale de modification des lignes et les PDF générés. Cette cohérence aide les équipes à classer les preuves tout au long du flux de travail. Confirmez l'accès au journal d'audit, la couverture des événements, la rétention, les intégrations et la configuration spécifique au déploiement lors de votre revue de sécurité d'entreprise.
Effectuez ce test de préparation à l'audit avant le lancement
Sélectionnez trois demandes de test : une approbation normale, un rejet avec retravail et une exception avec délégation ou escalade. Demandez à un réviseur n'ayant pas conçu le flux de travail de répondre aux questions suivantes en se basant uniquement sur les enregistrements :
- Qu'est-ce que le demandeur a exactement demandé à l'organisation d'approuver ?
- Quelle version des preuves chaque réviseur a-t-il consultée ?
- Qui a agi, et quel rôle ou quelle autorité cette personne détenait-elle à ce moment-là ?
- Quelle politique, matrice, seuil et règle d'acheminement ont été appliqués ?
- Que s'est-il passé à chaque étape, y compris les réaffectations et les échecs ?
- Pourquoi chaque réviseur a-t-il approuvé, rejeté, renvoyé ou annulé la demande ?
- Un changement ultérieur a-t-il invalidé une décision antérieure ?
- Quelle action en aval a suivi la décision finale ?
- L'examinateur peut-il détecter les événements manquants, les échecs de journalisation ou les lacunes inexpliquées ?
- Une personne autorisée peut-elle récupérer et interpréter l'enregistrement pendant toute sa période de conservation ?
Si l'examinateur doit effectuer des recherches dans les boîtes de réception, reconstituer l'historique oral ou reconstruire des feuilles de calcul, le flux de travail ne dispose pas encore d'une piste d'audit complète. Corrigez le modèle de données et les règles d'événement avant que les utilisateurs ne s'y fient.
Réserver une démo pour concevoir et déployer un flux de travail d'approbation d'entreprise gouverné dans Formaloo.
Sources
- NIST SP 800-53 Révision 5.1, contrôles d'audit et de responsabilité
- Fiche mémo sur la journalisation OWASP
- Protocole d'audit HIPAA du HHS
- Centre d'aide Formaloo : Comment créer un formulaire d'approbation
- Centre d'aide Formaloo : Aperçu de la sécurité et de la conformité
- Journal des modifications Formaloo : Des horodatages qui disent la vérité


